 НОВОСТИ В УКРАИНЕ
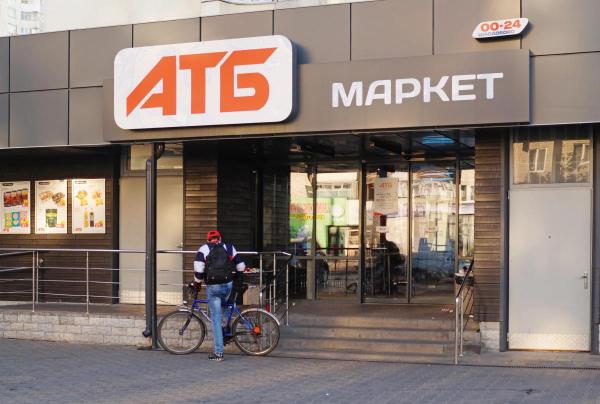
Сегодня, 5 октября, в социальных сетях распространилась информация о том, что хакерская группировка якобы сумела атаковать серверы крупнейшего отечественного ритейлера и похитить оттуда адреса электронной почты, историю покупок и заказов, номера телефонов и другие личные данные почти восьми миллионов покупателей АТБ, а также сотрудников и даже поставщиков продуктов.
Как это обычно бывает в подобных случаях, злоумышленники запустили обратный отсчёт, дав компании два часа на выполнение их требования – выплату выкупа в размере 400 тысяч долларов в криптовалюте. В противном случае они выложат все якобы похищенные данные в свободный доступ в сети. Но на самом деле, как уже подтвердили специалисты, эти угрозы оказались не более чем обычным блефом, а никакого несанкционированного вмешательства посторонних лиц в базы данных не произошло. В АТБ заверили, что сделать это технически невозможно, поскольку такая информация не хранится на атакованном ресурсе компании. То, что наблюдалось сегодня, несмотря на видимую серьезность, фактически не несло никакой угрозы. Речь идет лишь о примитивной заставке, установленной киберпреступниками на сайте компании.
«Уважаемые клиенты! Временная заставка на сайте не повлияла на безопасность ваших данных. Сайт полностью контролируется компанией АТБ, а вся информация надежно защищена, – говорится в посте на странице АТБ в Facebook, – просим доверять только официальным сообщениям компании. Приносим извинения за неудобства, о возобновлении работы сообщим в ближайшее время».
Некоторые изменения в работе онлайн-сервисов компании в АТБ объяснили проведением технических работ. Конечно же, в случае любой киберугрозы техническим специалистам требуется немного времени, чтобы тщательно всё проверить, ещё раз убедиться в абсолютной безопасности всех систем, зафиксировать потенциальные попытки вмешательства, если таковые имели место.